
O problema da velocidade: como a IA de fronteira expõe o chão de fábrica e o que a McKinsey recomenda
Durante anos, a indústria tratou a atualização de segurança como um processo com calendário: identificar a falha, testar a correção, esperar a janela de manutenção, aprovar no comitê. Esse ritmo foi desenhado para proteger a produção. Segundo a McKinsey, ele virou o próprio risco.
Date
12 de nov. de 2026
Category
Software
Reading time
5 min de leitura
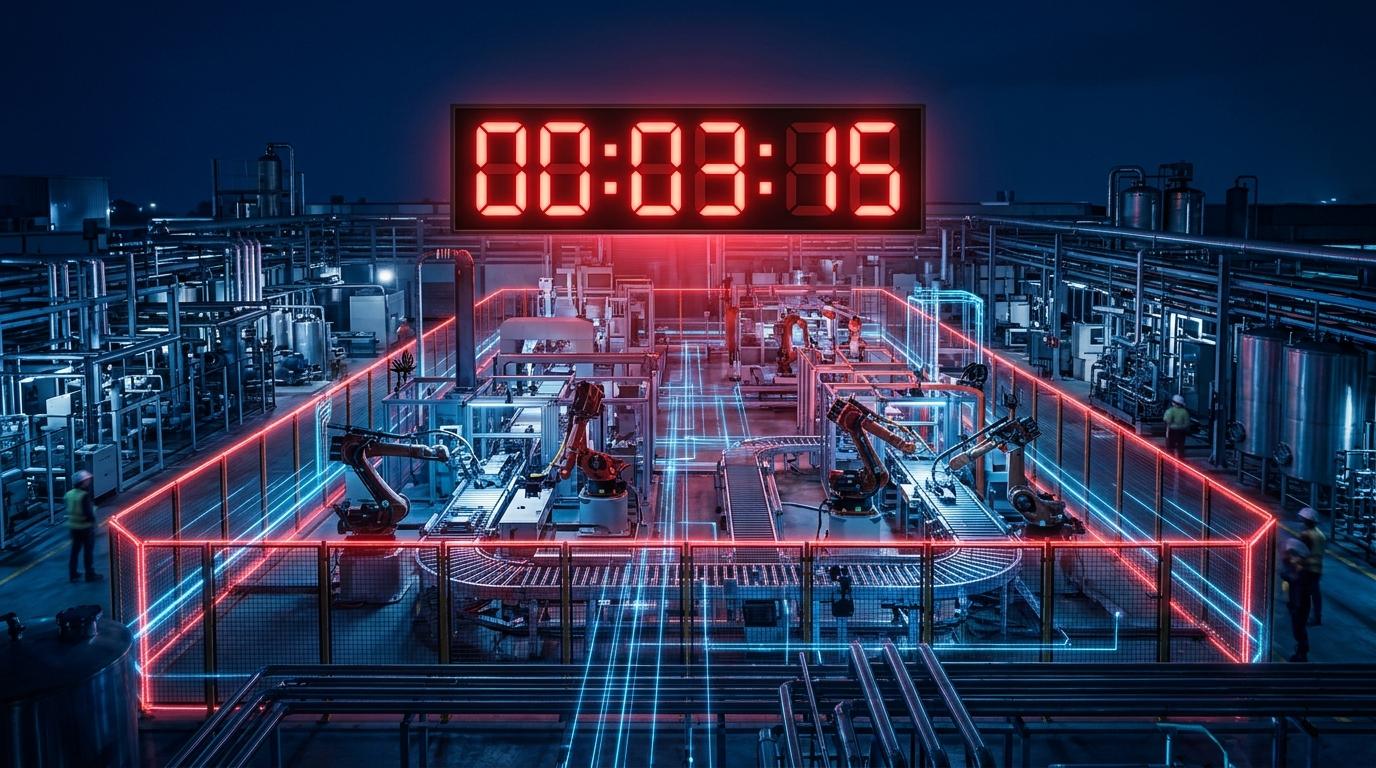
Durante anos, a indústria tratou a atualização de segurança como um processo com calendário: identificar a falha, testar a correção, esperar a janela de manutenção, aprovar no comitê. Esse ritmo foi desenhado para proteger a produção. Segundo a McKinsey, ele virou o próprio risco.
No artigo “O problema da velocidade”, publicado em 11 de setembro de 2026, a consultoria afirma que, nas exposições mais críticas, o tempo médio entre a divulgação de uma vulnerabilidade e sua exploração ativa caiu para poucas horas, ante cerca de três semanas em 2025. Os dados citados, do Zerodayclock.com, indicam uma queda de aproximadamente 23 dias em 2025 para cerca de 20 horas em 2026. A própria McKinsey ressalva que são estimativas de tendência e que casos individuais podem variar. Fonte: McKinsey, setembro de 2026.
A síntese do artigo é direta: os atacantes operam na velocidade das máquinas, e as organizações decidem na velocidade dos comitês.
Latência organizacional: o gargalo está na decisão
A McKinsey observa que, quando perguntados sobre o que impede uma resposta mais rápida, poucos líderes de segurança apontam a tecnologia. O obstáculo está na cadeia de decisão. Quando uma vulnerabilidade crítica aparece, o caminho costuma incluir:
- identificar a falha e os sistemas afetados, o que leva tempo quando ambientes de tecnologia operacional raramente são inventariados por completo;
- escalar para a liderança de TI, que precisa avaliar o impacto no negócio;
- testar a correção, o que pode levar semanas em código personalizado ou legado;
- achar uma janela de parada, já que nenhuma indústria deve interromper linhas de produção em períodos de pico;
- aprovar em um comitê de mudanças que muitas vezes se reúne uma vez por semana;
- esperar o cronograma de fornecedores e terceiros.
A McKinsey destaca que isso não é disfunção. É o modo como grandes organizações foram desenhadas para proteger a continuidade. O problema é que o desenho ficou lento demais para a ameaça. E, na maioria das empresas, ninguém tem sozinho a autoridade para fazer a organização agir na velocidade exigida.
Os três imperativos de desenho
1. Visibilidade contínua, começando pela “organização mínima viável”. Em vez de buscar visibilidade total, a empresa define o núcleo cuja interrupção seria existencial. Para uma indústria, a McKinsey cita as linhas de produção e os sistemas de tecnologia operacional que as controlam. Em torno desse núcleo, reduz-se a superfície de ataque: desativar ativos expostos sem necessidade, remover credenciais obsoletas e reforçar a segmentação de rede.
2. Defesa com IA governada. A IA assume o trabalho urgente e numeroso, em três camadas: caçar ameaças e priorizar pela explorabilidade real, e não por classificações genéricas de gravidade; corrigir vulnerabilidades com apoio de IA, inclusive em componentes de código aberto; e responder a incidentes. Nesta última, agentes recebem pré-autorização para ações delimitadas, como isolar sistemas e revogar credenciais, com revisão humana posterior nos casos de baixo risco. A McKinsey chama esse modelo de autonomia governada.
3. Arquitetura de decisão para a urgência. As empresas mais avançadas criam uma célula de resposta com um único responsável pelas decisões, autorizada a contornar a gestão de mudanças comum diante de ameaças ativas confirmadas. O artigo relata uma instituição financeira em que uma vulnerabilidade crítica ficou 11 dias sem correção porque nenhuma equipe tinha visibilidade e autoridade para suspender um congelamento de mudanças. A reorganização da autoridade reduziu drasticamente os prazos.
Três fases e o papel do conselho
A McKinsey descreve a implementação em três fases. Na primeira, reforça-se a atuação humana e a disciplina de governança. Depois, constrói-se capacidade antes de ampliar a autoridade da IA. Por fim, obtém-se o respaldo do CEO e do conselho. Organizações que tratam o tema só como programa de segurança tendem a estagnar na primeira fase, porque os gargalos envolvem decisões de negócio: paradas de produção, autoridade de mudança, priorização de desenvolvimento e obrigações de fornecedores.
O que isso significa para o chão de fábrica
Quatro pontos se destacam para a manufatura:
- O inventário vem primeiro. Sem saber quais CLPs, SCADAs e sistemas existem, não há resposta rápida. Veja o blog sobre CLP e SCADA.
- O patch nem sempre pode ser imediato. Quando não pode, controles compensatórios, como segmentação e restrição de acesso, protegem enquanto a janela de parada não chega.
- Agentes de IA também são ativos críticos. O Gartner prevê que 25% das brechas corporativas até 2028 terão origem no abuso de agentes de IA, por privilégios de máquina não gerenciados. Fonte: Gartner, outubro de 2026.
- O setor já se movimenta. Segundo a Rockwell Automation, 49% dos fabricantes planejavam usar IA para gestão de cibersegurança em 2025, ante 40% em 2024, e a cibersegurança aparece como o segundo maior risco externo. Fonte: Rockwell Automation, 2025.
A família de normas ISA/IEC 62443, específica para segurança de automação e controle, é o ponto de partida para estruturar esse trabalho em ambientes industriais. Para o contexto geral, veja também o blog sobre convergência IT/OT.
A visão da Appmoove
Na Appmoove, a software house mais completa do Brasil, a segurança entra no desenvolvimento de software industrial como requisito de arquitetura: segmentação entre ambientes de TI e de operação, acessos com o menor privilégio necessário, registro de ações e alçadas definidas antes de o sistema entrar em produção. Em um software sob medida, essas decisões podem ser desenhadas junto com o processo do cliente. É o que a empresa de software industrial chama de transformação com governança: velocidade de resposta sem abrir mão do controle sobre o chão de fábrica.
Quer proteger a continuidade da sua produção em um cenário em que a velocidade mudou? Fale com a Appmoove.
Artigos Relacionados
Ver todos →
11 de nov. de 2026
US$ 3,5 trilhões em infraestrutura de IA podem perder valor: o que o Gartner revela e por que o software sob medida ganha relevância na indústria
Ler artigo →
10 de nov. de 2026
O que é CLP e SCADA: como funciona o controle do chão de fábrica e o que muda quando ele se conecta à IA
Ler artigo →
09 de nov. de 2026